 EN
Što firewall zapravo radi na mreži
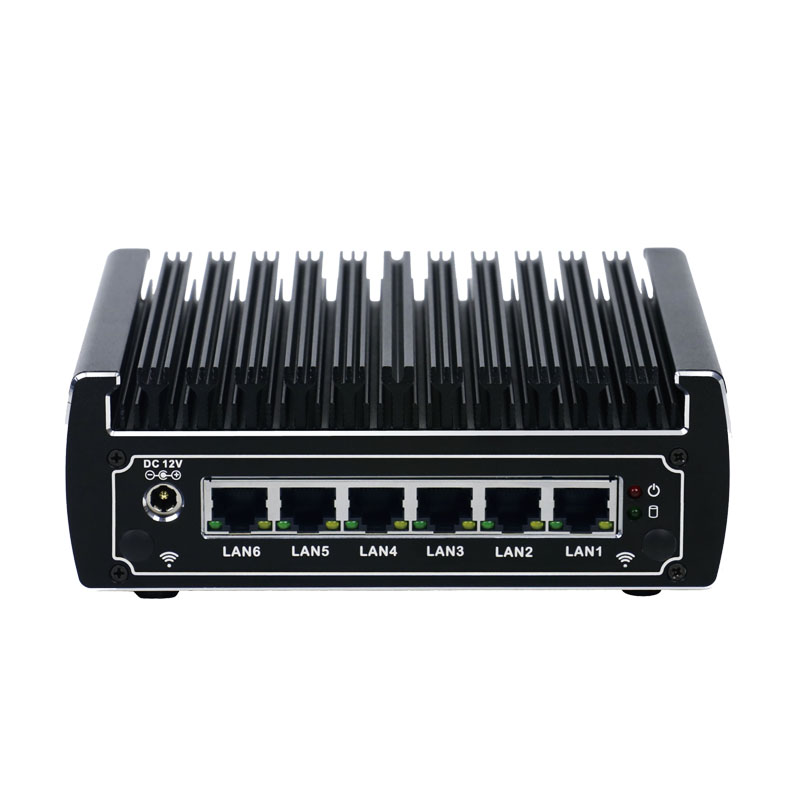
Firewall uređaj sjedi na granici između mreža, odlučuje koji promet prolazi kroz i što se blokira. To zvuči jednostavno, ali stvarnost je više nuančana. Rani požarni zidovi su u osnovi provjeravali zaglavlja paketa prema popisu pravila IP izvor, IP odredište, brojevi portai ili su prošli ili odbacili svaki paket u izolaciji. Moderni zaštitni zidovi rade mnogo više od toga. Oni održavaju tablice stanja, prate aktivne veze i provjeravaju obrasce prometa, a ne samo pojedinačne pakete. Ova provjera stanja znači da uređaj razumije pripada li paket utvrđenoj sesiji ili predstavlja nešto novo i potencijalno sumnjivo.
Osnovna funkcija ostaje ista: provoditi sigurnosnu politiku kontrolisanjem prometa između zona s različitim razinama povjerenja. Ali sofisticiranost te provedbe je znatno porasla. Danas, pristojan firewall uređaj može provjeriti pakete, identificirati aplikacije, pa čak i pravila korisnika. Za svakoga tko upravlja mrežom koja se suočava s javnim internetom, što je gotovo svaka mreža, razumijevanje tih temelja nije opcijsko.
Zašto rješenja koja se koriste samo softverom nisu dovoljna
Softverski požarni zidovi koji rade na operativnim sustavima za opće potrebe imaju svoje mjesto. Prikladni su, često besplatni i lako se mogu postaviti na pojedinačne strojeve. No oslanjanje na njih kao na primarnu obranu poslovne mreže predstavlja nekoliko problema. Sam operativni sustav postaje površina za napad. Ako osnovni OS ima ranjivosti, softver vatrozida koji radi na njemu nasljeđuje te rizike. Naprotiv, hardverski firewall uređaji rade na namjerno izgrađenom firmwareu s smanjenim operativnim sustavima koji imaju mnogo manji otisak napada.
Učinkovitost je još jedan faktor. Softverski požarni zidovi se takmiče za CPU cikluse i memoriju sa svim drugim aplikacijama koje rade na istom hostu. Pod velikim opterećenjem prometom, obrada paketa može uvesti zakasnjenje ili čak izgubiti veze. Posebni firewall uređaj koristi specijalizirane procesore i hardversko ubrzanje za rukovanje prometom bez utjecaja na druge sustave. Ova razlika je najvažnija u okruženjima gdje pouzdanost mreže izravno utječe na poslovanje proizvodni podovi, kontrolne sobe i mreže za upravljanje objektima.
Razvoj od paketa filtriranja do svijesti o aplikacijama
Prelazak s jednostavnog filtriranja paketa na inspekciju ovisnu o primjeni predstavlja jednu od značajnijih promjena u tehnologiji vatrogada u posljednjoj desetini godina. Tradicionalni požarni zidovi gledaju informacije sloja 3 i sloja 4 IP adrese i brojeve portova. To je djelovalo prilično dobro kada aplikacije koriste predvidljive portove. HTTP na portu 80, HTTPS na 443, SSH na 22. Ali suvremene primjene su složenije. Oni tunelišu promet preko neobičnih luka, koriste enkripciju koja skriva sadržaj tereta i dinamično pregovaraju o vezama.
Uređaji firewalla sljedeće generacije rješavaju to provjeravajući promet na sloju aplikacije. Mogu identificirati određene aplikacije bez obzira na to koji port koriste. Ova se sposobnost pokazala posebno vrijednom u industrijskim okruženjima gdje operativne tehnološke mreže koriste specijalizirane protokole poput Modbus, EtherNet/IP ili OPC. Uobičajeni firewall možda ne razlikuje legitimni Modbus promet od zlonamjernih paketa koji slučajno koriste isti port. Uređaj koji je svjestan aplikacije može.
Kako se zaštitni zidovi uklapaju u strategiju obrane u dubini
Nijedna sigurnosna mjera ne može osigurati potpunu zaštitu. Firewall uređaji služe kao jedan sloj u široj obrani dubine pristupa. Koncept je jednostavan: više nezavisnih sigurnosnih kontrola, svaka pokriva praznine koje drugi mogu ostaviti otvorene. Vatreni zid upravlja filtriranjem na mrežnom nivou. Zaštita krajnjih točaka se bavi prijetnjama na bazi domaćina. Kontrola pristupa upravlja tko može što. Monitoring hvata ono što se probije.
NIST Specijalna publikacija 800-82, vodič za sigurnost industrijskih sustava kontrole, posebno se bavi postavljanjem vatrogasaca i konfiguracijom za operativna tehnološka okruženja. U smjernicama se naglašava segmentacijapodjeljenje mreža na zone s različitim sigurnosnim zahtjevima i kontrola prometa između tih zona. Ovaj model zone i kanala, također formaliziran u IEC 62443 seriji standarda, tretira vatrene zidove kao primarni mehanizam za provođenje granica između sigurnosnih domena.
| Osiguranje | Glavna funkcija | Kako zaštitni zidovi pomažu |
|---|---|---|
| Omjer mreže | Blokirati neovlašten pristup | Prva linija obrane na granici mreže |
| Sredstva za upravljanje | Ograničenje bočnog kretanja između zona | U skladu s člankom 21. stavkom 2. |
| Zaštita domaćina | Osigurati pojedinačne krajnje točke | Komplementarni host-based firewalls i AV |
| Pratnja i otkrivanje | Identificiranje aktivnih prijetnji | U skladu s člankom 4. stavkom 2. |
| Upravljanje pristupom | Autentizirajte i ovlaštite korisnike | Ugradnja i upravljanje sustavima za upravljanje |
Pravi ograničenja koja mijenjaju sve
Teorija izgleda čisto na papiru. Praksa rijetko. U jednom proizvodnom pogonu na jugoistoku Sjedinjenih Država došlo je do takve situacije tijekom projekta nadogradnje mreže. Tim je dizajnirao segmentiranu arhitekturu s firewall uređajima koji odvajaju korporativnu IT mrežu od proizvodnog poda. Standardna praksa, po knjigama. Ali kad su primjenjivali pravila, grupa programiranih logičkih kontrolera počela je da baca vremenske prekide komunikacije. Vatreni zidovi su provjeravali modbus promet i uvodili dovoljno latencije da potisnu PLC-ove preko njihovih tolerancija za vrijeme.
Ne bi trebalo uklanjati firewall koji bi uništio sigurnosne ciljeve. Umjesto toga, tim je rekonfigurirao dubinu inspekcije, primijenio manje agresivna pravila za poznate sigurne protokove prometa i dodao namjenske industrijske firewall uređaje koji su razumjeli zahtjeve protokola. Lekcija je ostala: sigurnosne kontrole moraju uzeti u obzir operativna ograničenja, a ne samo teorijske najbolje prakse. Vatreni zid koji prekida proizvodnju je gori od nikakvog vatrenog zida, jer se zaobiđe ili onemogući.
Praktična razmatranja za raspoređivanje
Za implementaciju firewall uređaja potrebno je odgovoriti na nekoliko osnovnih pitanja prije nego što se dotaknete bilo kojeg hardvera. Koji promet zapravo treba da teče između zona? Koji se protokoli koriste i imaju li oni određena vremenska ili latentna zahtjeva? Tko treba administrativni pristup i odakle? Što se događa kada požarni zid ne uspije?
Odgovori se razlikuju ovisno o okolini. U slučaju da je to potrebno, sustav će biti u potpunosti uključen u sustav upravljanja. Zajednička stvar je da bi pravila zaštitnog zida trebala slijediti princip najmanje povlastice: dopuštati samo ono što je izričito potrebno, odbiti sve ostalo. To zvuči očito, ali pravila iz stvarnog svijeta često se s vremenom gomilaju izuzeci dok ne budu slična švicarskoj sir. Redovito razmatranje pravila i održavanje sjednica za čišćenje sprečavaju postupno smanjivanje sigurnosti.