 EN
Ulozi su različiti u tvornici
Industrijska IT okruženja imaju neke sličnosti s tradicionalnim poduzetničkim mrežama, ali razlike su važnije. Kompromisirani e-mail server stvara glavobolje. Ako je programirani logički upravljač kompromitiran, može zaustaviti proizvodnu liniju, oštetiti opremu ili stvoriti opasnosti za sigurnost. Posljedice su različite. Ova temeljna razlika potakne potrebu za sigurnosnim pristupima koji uzimaju u obzir jedinstvene karakteristike operativne tehnologije.
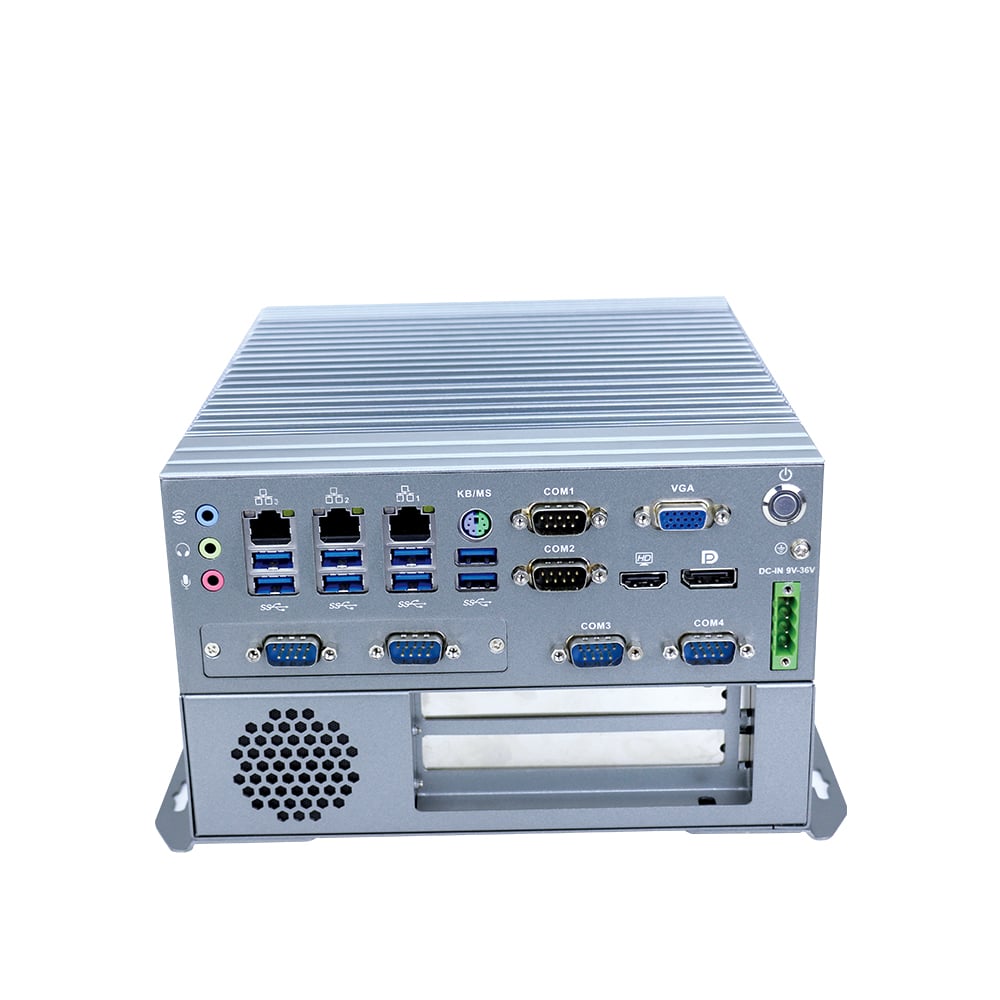
Hardverski zaštitni zidovi pružaju razinu izolacije koju su alternativne tehnologije teško mogle dostići. Oni sjede između korporativne mreže i industrijske mreže kontrole, provode stroge pravila o tome koji promet može proći između njih. Ova separacija nije samo o tome da se drže loši glumci van, već i o tome kako spriječiti probleme na poslovnoj strani da utječu na proizvodnju. Neispravno konfigurirani DHCP server ili "broadcast storm" ne bi trebali srušiti proizvodnu liniju. Hardverski firewalla pomažu da se održi ta granica.
Zašto industrijski protokoli zahtijevaju specijalizirano rukovanje
Standardni firewalla razumiju TCP/IP. Oni se bave HTTP, SMTP, i uobičajeni poduzeća protokola bez problema. Ali industrijske mreže govore drugačijim jezikom. Modbus, Profinet, EtherNet/IP, DNP3 i još desetak protokola nose zapovijedi koji direktno kontroliraju fizičke procese. Opći firewall možda uopće ne prepoznaje ove protokole, tretirajući ih kao nepoznat promet i blokirajući ih ili prolazeći ih bez inspekcije.
Industrijski hardverski zaštitni zid uključuje protokola svjesna duboku inspekciju paketa. Oni razumiju strukturu poruka industrijskog protokola i mogu identificirati anomalije/neispravne zahtjeve, zapovijedi izvan redoslijeda ili obrasce prometa koji se odstupaju od normalnog rada. Ova sposobnost je važna jer napadi na industrijske sustave često iskorištavaju slabosti protokola, a ne ranjivosti na mrežnom sloju. Vatreni zid koji ne može vidjeti sloj aplikacije ne može zaštititi od tih prijetnji.
Jedinica performansi: latencija je bitna
Poduzetničke mreže toleriraju zakasnjenje u stotinama milisekundi bez primjetnog utjecaja. Industrijske kontrolne mreže često rade u mnogo strožim vremenskim okvirima. Ploča kontrole pokreta može zahtijevati ažuriranje svakih nekoliko milisekundi. Sigurnosni interlock sustav očekuje odgovore unutar definiranog prozora. Dodajte previše latencije bilo gdje na putu, i sustav će propasti.
Hardverski požarni zidovi namijenjeni industrijskoj uporabi rješavaju to kroz nekoliko mehanizama. Oni prebacivanje paketa obrade na posvećenom hardveru umjesto oslanjanja na opće namjene CPU-ova. Oni održavaju tabele stanja u brznoj memoriji umjesto na disku. U skladu s člankom 21. stavkom 1. Rezultat je sigurnost bez ugrožavanja performansi. Softverski firewalla koji rade na zajedničkom hardveru ne mogu uvijek dati istu garanciju, posebno pod opterećenjem.
Segmentacija kao sigurnosna strategija
Standardi IEC 62443 formaliziraju ono što su mnogi stručnjaci za industrijsku sigurnost već znali: mreže bi trebale biti podijeljene na zone, a promet između zona trebao bi se kontrolirati. Hardverski zaštitni zidovi služe kao točke za provedbu granica ovih zona. Oni provode zahtjev "ograničenog protoka podataka" koji je u središtu sigurnosnog modela standarda.
Praktična segmentacija izgleda drugačije u svakom objektu. Neke organizacije potpuno odvajaju IT od OT-a, s hardverskim firewallom kao jedinom točkom povezivanja. Drugi stvaraju dodatne zone unutar OT mreže odvajajući sigurnosne sustave od sustava kontrole, ili izolirati starim uređajima koje se ne mogu popraviti. Hardverski firewall uređaji na svakoj granici provode pravila, bilježe promet i blokiraju kršenja. Ovaj slojeviti pristup ograničava štetu koju može uzrokovati bilo koji pojedinačni kompromis. Napadač koji provre IT mrežu i dalje se suočava s dodatnim barijerama prije nego što dođe do kritičnih proizvodnih sustava.
| Scenarij implementacije | Glavna funkcija | Ključna napomena |
|---|---|---|
| Ograničenje IT-OT | Kontrola svih prometnih podataka između korporativnih i proizvodnih mreža | Pravilnik mora balansirati sigurnost s operativnim potrebama |
| OT unutarnja područja | Izoliranje sigurnosnih sustava, stare opreme i kritičnih sredstava | Osnovna inspekcija u skladu s protokolom |
| Oddaljena pristupna točka | Osiguranje vanjskih veza za održavanje i praćenje | Zahtijeva snažnu autentifikaciju i šifriranje |
| Srednja cijena | Usluge domaćina dostupne i iz IT-a i iz OT-a | Pravila zaštitnog zida moraju biti precizna i dobro dokumentirana |
Što se događa kad nedostaju firewalla
Jedna tvornica za obradu kemikalija u regiji u Zaljevu naučila je ovu lekciju na teži način. Objekat je rasla tijekom desetljeća, dodajući mrežne sustave kontrole bez odgovarajuće ulaganje u sigurnost mreže. IT i OT mreže su bile u stvari jedna ravna mreža. Kada je rutinsko ažuriranje softvera na IT poslužitelju izazvalo neočekivani promet mreže, sustav kontrole doživljavao je povremene komunikacijske kvarove. Ništa zlonamjerno, samo oluja s aplikacije koja se loše ponaša. Ali učinak proizvodnje bio je neposredan i skup.
Tvornica je proveo nekoliko dana praćenje problema, sve dok proizvodnja je radila na smanjen kapacitet. Konačno rješenje uključivalo je instalaciju hardverskih firewall uređaja između IT i OT mreža, zajedno s pravilnim pravilima segmentacije. Iskustvo je ukazalo na točku koju je lako zanemariti: sigurnost nije samo obrana od napadača. Također je o održavanju operativne stabilnosti u suočavanju s rutinskih IT aktivnosti koje mogu nenamerno poremetiti industrijske sustave.
Praktična prednost posvećenog hardvera
Hardverski zaštitni zid nudi više prednosti od sigurnosti. Oni pružaju jasne administrativne granice. Mrežni timovi znaju gdje se IT mreža završava i gdje počinje OT mreža. Odgovor na incidente postaje jednostavnijilogovi iz vatrogadine pokazuju točno koji promet je prešao granicu i kada. Kontrole sukladnosti imaju istu jasnost.
Sam uređaj je napravljen za neprekidnu radnost. Nemaju pokretne dijelove, koriste pasivno hlađenje i uključuju redundantne mogućnosti napajanja u mnogim konfiguracijama. Ovi dizajni odabir odražavaju radno okruženje industrijske postavke nisu klimatizirane sobe za poslužitelje. Temperatura, vibracije i prašina su činjenice života. Hardver dizajniran za takve uvjete traje duže i manje često se kvari od opreme za opću namjenu koja je primjenjena u sigurnosne usluge.