 EN
Шта ватропрометни зид заправо ради на мрежи
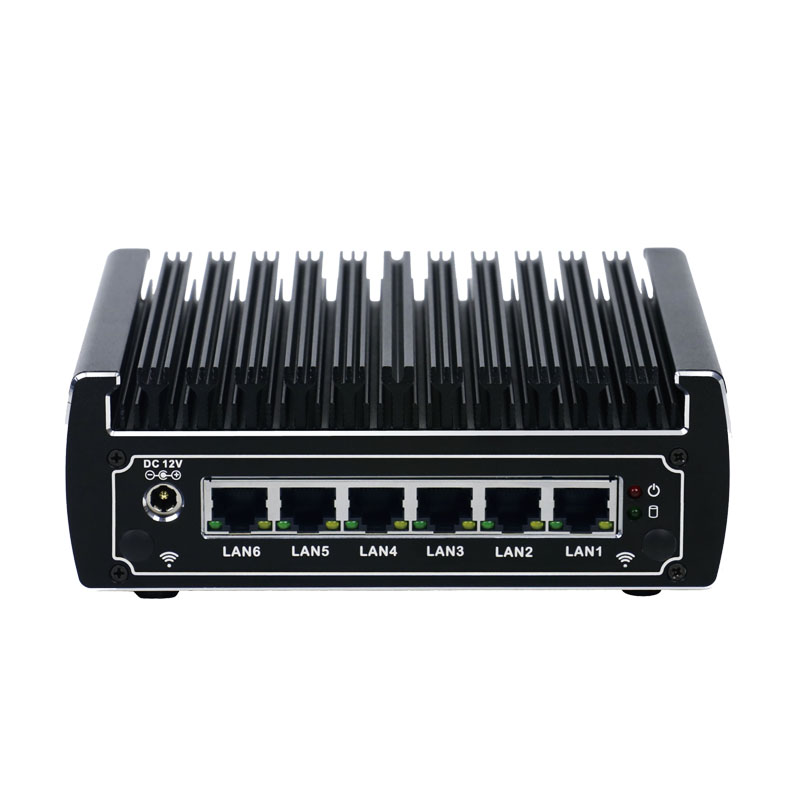
Уређај за заштиту од пожара седи на граници између мрежа, доносећи одлуке о томе који трафик пролази кроз и шта се блокира. То звучи прилично једноставно, али стварност је нејасна. Рани брандволови су у суштини проверили заглавље пакета према листи правила изворни ИП, одредишњи ИП, бројеви портаи или су прошли или одбацили сваки пакет изоловано. Савремени заштитни зидови могу много више од тога. Они одржавају табеле стања, прате активне везе и испитују обрасце саобраћаја, а не само појединачне пакете. Ова инспекција означава да уређај разуме да ли пакет припада утврђеној сесији или представља нешто ново и потенцијално сумњиво.
Основна функција остаје иста: спровођење политике безбедности контролисањем саобраћаја између зона са различитим нивоима поверења. Али софистицираност тог спровођења је значајно порасла. Добар уређај за заштиту од ватре данас се бави дубоком инспекцијом пакета, идентификацијом апликација, па чак и политикама заснованим на кориснику. За свакога ко управља мрежом која се суочава са јавним интернетом, што је скоро свака мрежа, разумевање ових основа није опционално.
Зашто решења која се могу наћи само помоћу софтвера нису успешна
Софтверски брандволови који се користе на оперативним системима опће намене имају своје место. Они су погодни, често бесплатни и лако се распоређују на појединачним машинама. Али ослањање на њих као на основну одбрану пословне мреже представља неколико проблема. Сам оперативни систем домаћина постаје нападна површина. Ако основни ОС има рањивости, софтвер за заштитни зид који ради на њему наслеђује те ризике. Хардверски уређаји за заштиту од напада, напротив, раде на специјално изграђеном фирмверу са смањеним оперативним системима који представљају много мањи отпечатак напада.
Истина је још један фактор. Софтверски брандволови се такмиче за ЦПУ циклусе и меморију са свим другим апликацијама које се покрећу на истом хосту. Под великим оптерећењима саобраћаја, обрада пакета може увести латентност или чак изгубити везе. Дедицирани уређај за заштиту од пожара користи специјализоване процесоре и хардверско убрзање за управљање саобраћајем без утицаја на друге системе. Ова разлика је најважнија у окружењима у којима поузданост мреже директно утиче на операције производња, контролне собе и мреже за управљање објектима.
Еволуција од филтрирања пакета до свести о апликацијама
Прелазак од једноставног филтрирања пакета на инспекцију која се осврнује на апликацију представља једну од значајнијих промена у технологији ватровара у последњој деценији. Традиционални брандволови су гледали на информације слоја 3 и слоја 4 IP адресе и бројеве порта. То је добро радило када су апликације користиле предвидиве порте. HTTP на порту 80, HTTPS на 443, SSH на 22. Али савремене апликације су сложеније. Они тунелишу саобраћај преко необичних портова, користе шифровање које сакрива садржај корисне натоваре и динамички преговарају о везама.
Уређаји за заштиту од пожара следеће генерације решавају ово инспектирајући саобраћај на слоју апликације. Они могу да идентификују специфичне апликације без обзира на то који порт користе. Ова способност се посебно показује вредном у индустријским окружењима где оперативне технологијске мреже користе специјализоване протоколе као што су Модбус, Етернет/ИП или ОПЦ. Обични брандвол можда не може да разликује легитиман Модбуски трафик и злонамерне пакете који користе исти порт. Уређај који се бави апликацијама може.
Како се уређаји за заштиту од ватре уклапају у стратегију за дубоку одбрану
Ниједна мерка за сигурност не може да обезбеди потпуну заштиту. Уређаји за заштитни зид служе као један слој у ширем приступу одбране у дубини. Концепт је једноставан: више независних безбедносних контрола, од којих свака покрива празнине које би други могли оставити отвореним. Варевол се бави филтрирањем на нивоу мреже. Заштита крајних тачака се бави претњама заснованим на хосту. Контрола приступа управља ко може шта да ради. Мониторинг ухвати оно што пролази кроз.
Специјална публикација НИСТ 800-82, водич за безбедност индустријских система контроле, посебно се бави постављањем и конфигурацијом ватрогаса за оперативне технолошке окружења. Упутства наглашавају сегментацијуподељење мрежа у зоне са различитим захтевима за сигурност и контролу саобраћаја између тих зона. Овај модел зоне и канала, такође формализован у серији стандарда ИЕЦ 62443, третира ватровар као примарни механизам за спровођење граница између безбедносних домена.
| Обезбедитељски слој | Основна функција | Како уређаји за заштиту од пожара доприносе |
|---|---|---|
| Премештај мреже | Блокирати неовлашћени спољни приступ | Прва линија одбране на граници мреже |
| Унутрашња сегментација | Ограничавање бочног кретања између зона | Примена правила саобраћаја од зоне до зоне |
| Заштита домаћина | Заштитите појединачне крајње тачке | Дополнителни хост-базирани брандволови и АВ |
| Мониторинг и откривање | Идентификујте активне претње | Давање дневника саобраћаја и података о упозоравању |
| Контрола приступа | Аутентификација и овлашћење корисника | Интегрирати са услугама директоријума за спровођење политике |
Реални ограничења која све мењају
Теорија изгледа чисто на папиру. Практика ретко помаже. Један производни објекат у југоисточном делу Сједињених Држава наишао је на ову стварност током пројекта надоградње мреже. Тим је дизајнирао сегментисану архитектуру са уређајима за заштиту од ватре који одвајају корпоративну ИТ мрежу од производње. Стандардна пракса, по књизи. Али када су применили правила, група програмираних логичких контролера почела је да баца комуникацијске временске прекокретање. Ворвалови су прегледали Модбусов трафик и увели довољно латенције да би ПЛЦ-ови прешли своје толеранције за време.
Решење није било да се уклоне бранилице које би поразиле безбедносне сврхе. Уместо тога, тим је реконфигурисао дубину инспекције, применио мање агресивна правила за познате сигурне проток саобраћаја, и додао посвећене индустријске уређаје за заштиту од пожара који су разумели захтеве протокола за време. Урок је остао: контроле безбедности морају да учествују у оперативним ограничењима, а не само у теоријским најбољим праксама. Пажарни зид који прекида производњу је горе од немања пажарног зида, јер се заобилази или онемогућава.
Практична разматрања за доделу
За распоређивање уређаја за заштитни зид потребно је да одговорите на неколико фундаменталних питања пре него што додирнете било који хардвер. Који саобраћај заправо треба да тече између зона? Који протоколи се користе и да ли имају специфичне захтеве за време или латентност? Ко треба административни приступ и одакле? Шта се дешава када брандмавар не успе да дозволи или одбије саобраћај?
Одговори се разликују у зависности од околине. Корпоративна канцеларијска мрежа има различите приоритете од опремања отпадних вода или система аутоматизације складишта. Заједничка нита је да би правила ватрозаштине требала да прате принцип најмање привилегија: дозвољавају само оно што је изричито неопходно, одбијају све остало. То звучи очигледно, али правила из стварног света често сакупљају изузеци током времена док не личе на швајцарски сир. Редовно прегледање правила и сесије чишћења спречавају постепено ослабљење безбедности.
Садржај
- Шта ватропрометни зид заправо ради на мрежи
- Зашто решења која се могу наћи само помоћу софтвера нису успешна
- Еволуција од филтрирања пакета до свести о апликацијама
- Како се уређаји за заштиту од ватре уклапају у стратегију за дубоку одбрану
- Реални ограничења која све мењају
- Практична разматрања за доделу