 EN
Улоге су различите на фабричком поду
Индустријска ИТ окружења имају неке сличности са традиционалним предузећним мрежама, али разлике су важније. Порушен сервер е-поште ствара главобоље. Повређени програмирани логички контролер може зауставити производњу, оштетити опрему или створити опасности за безбедност. Последице се разликује. Ова основна разлика покреће потребу за безбедносним приступима који узимају у обзир јединствене карактеристике оперативне технологије.
Хардверски уређаји за заштиту од пожара пружају ниво изолације који алтернативи засновани на софтверу тешко могу да уједначе. Они се налазе између корпоративне мреже и индустријске контролне мреже, и спроводе строга правила о томе који трафик може да прође између њих. Ова раздвојеност није само да би се држели лоши глумци подаље, већ и да би се спречили проблеми на пословној страни да утичу на производњу. Неисправни DHCP сервер или бура на ИТ мрежи не би требало да повали производњу. Хардверски заштитни зидови помажу да се одржава та граница.
Зашто индустријски протоколи захтевају специјализовано руковање
Стандардни брандволови разумеју TCP/IP. Они се баве HTTP, SMTP и уобичајеним корпоративним протоколима без проблема. Али индустријске мреже говоре другачији језик. Modbus, Profinet, EtherNet/IP, DNP3 и десетак других протокола носе команде које директно контролишу физичке процесе. Генерички уређај за заштиту од ватре можда уопште не препознаје ове протоколе, третирајући их као непознати саобраћај и блокирајући их или пролазећи их без инспекције.
Индустријски опремљени уређаји са заштитним зидом укључују протоколску инспекцију дубоких пакета. Они разумеју структуру порука индустријског протокола и могу идентификовати аномалије/неисправно обрађене захтеве, команде које нису у секвенци или обрасце саобраћаја који се одступају од нормалног рада. Ова способност је важна јер напади на индустријске системе често искористе слабости протокола, а не рањивости мрежног слоја. Ватревал који не може да види слој апликације не може да заштити од ових претњи.
Уједначење перформанси: Латенција је важна
Подручне мреже толеришу латентност у стотинама милисекунда без приметног утицаја. Индустријске контролне мреже често раде у много строжим временским временским редовима. Лоза за контролу покрета може захтевати ажурирање сваке неколико милисекунди. Системи за безбедносно закључавање очекују одговоре у одређеном прозору. Додајте превише кашњења било где на путу, и систем ће пропасти.
Хардверски ватровар који је дизајниран за индустријску употребу решава ово кроз неколико механизама. Они одлажу обраду пакета на посвећен хардвер уместо да се ослањају на генерално корисне ЦПУ-е. Они одржавају табеле стања у брзом меморији, а не на диску. Они примењују правила инспекције довољно ефикасно да би избегли увођење измеривих кашњења. Резултат је сигурност без компромиса на перформанси. Софтверски брандволови који се покрећу на заједничком хардверу не могу увек да пруже исту гаранцију, посебно под оптерећењем.
Сегментација као безбедносна стратегија
ИЕЦ 62443 стандард формализује оно што су многи практичари индустријске безбедности већ знали: мреже треба да се поделе на зоне, а саобраћај између зона треба да се контролише. Хардверски уређаји за заштиту од пожара служе као поени за спровођење граница ових зона. Они спроводе захтев "ограничени проток података" који се налази у срцу безбедносног модела стандарда.
Практична сегментација изгледа другачије у сваком објекту. Неке организације потпуно одвоје ИТ од ОТ, са хардверским брандмаулом као једином тачком повезивања. Други стварају додатне зоне унутар ТО мреже, одвајајући безбедносне системе од контролних система или изоловајући стару опрему коју се не може исправити. Хардверски уређаји за заштиту од пожара на свакој граници спроводе правила, региструју саобраћај и блокирају кршење. Овај слојни приступ ограничава штету коју може изазвати било који појединачни компромис. Нападач који пробије ИТ мрежу и даље се суочава са додатним препрекама пре него што дође до критичних производних система.
| Сценарио инсталирања | Основна функција | Кључно размишљање |
|---|---|---|
| Граница ИТ-ТО | Контролише сав трафик између корпоративних и производних мрежа | Скуп правила мора балансирати сигурност са оперативним потребама |
| Унутрашње зоне ТО | Изолирајте безбедносне системе, стару опрему и критичне средства | Протоколски свестан инспекција неопходна |
| Даљинска приступна тачка | Заштићени спољни повези за одржавање и праћење | Потребно је јако аутентификацију и шифровање |
| Сегмент ДМЗ | Хост услуге доступне и из ИТ и из ТО | Правила за заштитни зид морају бити прецизна и добро документована |
Шта се дешава када нема брандволова
Једна фабрика за обраду хемикалија у региону на обали Залива научила је ову лекцију на тежак начин. Инсталација је расла током деценија, додајући мрежне контролне системе без одговарајућег улагања у безбедност мреже. ИТ и ТО мреже су биле практично једна плоска мрежа. Када рутинско ажурирање софтвера на ИТ серверу изазове неочекивани мрежни саобраћај, систем за контролу доживљава повремене комуникационе грешке. Ништа злонамерно, само бура емитовања од лошег апликације. Али утицај на производњу био је непосредан и скуп.
Завода је провела неколико дана тражећи проблем, док је производња радила са смањеним капацитетом. Коначно решење укључивало је инсталирање хардверских уређаја за заштиту од пожара између ИТ и ОТ мрежа, заједно са одговарајућим правилима сегментације. Осећање је истакло једну тачку коју је лако занемарити: безбедност није само одбрана од нападача. Такође је о одржавању оперативне стабилности у лице рутинских ИТ активности које могу несавршено пореметити индустријске системе.
Практична предност посвећеног хардвера
Хардверски уређаји са заштитним зидом пружају предности које су изван сигурности. Они пружају јасне административне границе. Мрежни тимови знају где се ИТ мрежа завршава и где се ОТ мрежа почиње. Одговор на инциденти постаје једноставнијилогс са брандвола тачно показују који саобраћај је прешао границу и када. Аудити у складу имају исту јасност.
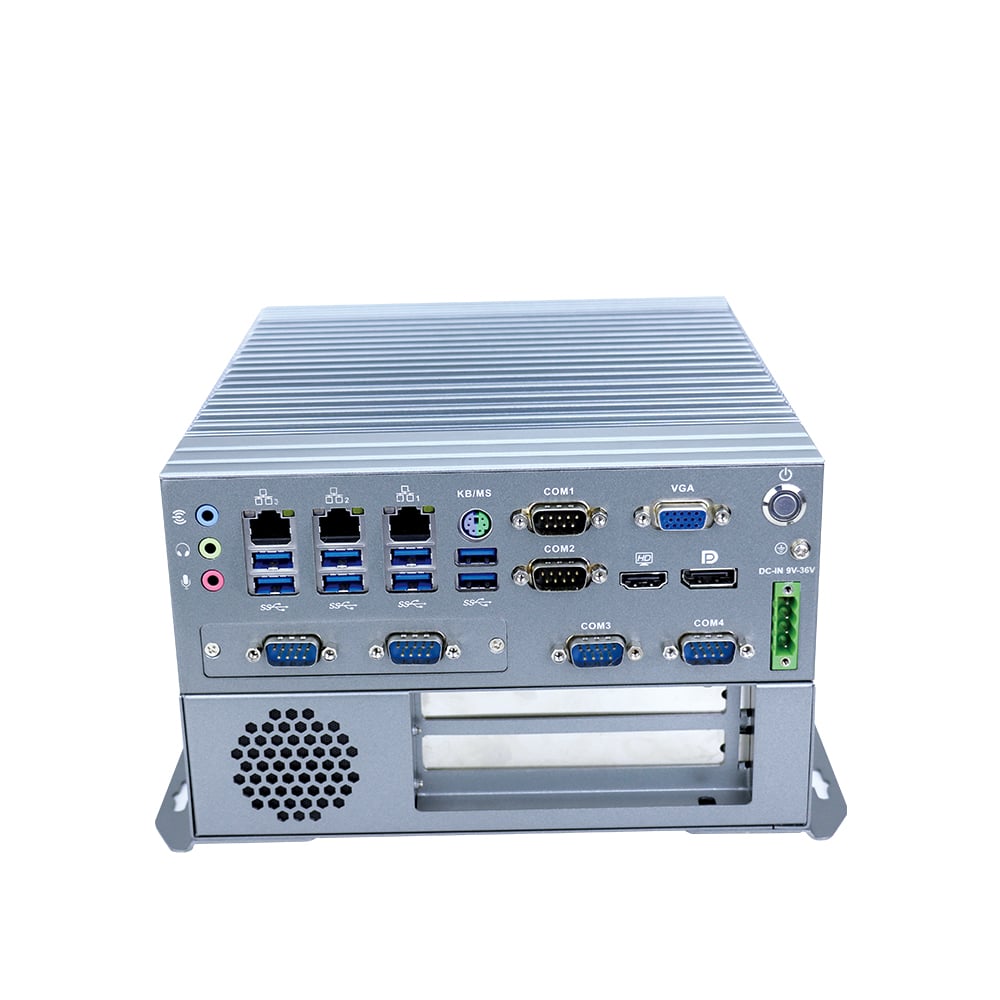
Сами уређаји су направљени за континуирано функционисање. Они немају покретне делове, користе пасивно хлађење и укључују резервне опције за напајање у многим конфигурацијама. Ови избор дизајна одражавају оперативно окружење, индустријска окружења нису климатизоване серверске собе. Променљиве температуре, вибрације и прашина су чињенице живота. Хардвер дизајниран за ове услове траје дуже и мање се омета од опреме за општу употребу која се користи за заштиту.